如果有人能在一笔交易中凭空创造 1844 亿枚比特币,整个加密世界会发生什么?2010 年这一幕曾真实上演。幸好中本聪及时参与修复,才让这场可能颠覆比特币货币规则的危机得以化解。十六年过去,加密行业的黑客攻击早已从代码漏洞演变为横跨交易所、跨链桥、钱包和地下资金网络的庞大犯罪产业。如今超过 60 亿美元的币安失窃案,再次让隐匿于加密世界背后的黑客江湖浮出水面。那些动辄盗走数亿美元的神秘组织,究竟来自何方,又将赃款转移到了哪里?
2010 年 8 月 15 日,比特币诞生还不到两年,整个网络就遭遇了一次险些改变其命运的严重攻击。当时,比特币还主要活跃于密码学爱好者和早期开发者之间,尚未形成今天庞大的交易市场。然而,在区块高度达到 74,638 时,一笔异常交易突然出现在区块链上。攻击者利用比特币客户端的整数溢出漏洞,绕过正常的交易金额验证,在一笔交易中凭空生成了约 1844.67 亿枚 BTC,相当于比特币 2100 万枚设计供应上限的约 8784 倍
这次攻击直接触及了比特币最基础的货币规则。按照中本聪最初的设计,比特币通过固定区块奖励和周期性减半机制控制发行量,最终供应量约为 2100 万枚。但早期客户端在计算交易输出金额之和时,缺少必要的溢出检查。攻击者构造了两个分别超过 922 亿枚 BTC 的异常交易输出,导致运算结果溢出,使本应被拒绝的交易通过验证。随着这笔交易被写入区块,比特币的供应规则在实际运行的主网上遭到了严重破坏
异常很快被开发者 Jeff Garzik 发现。他在 BitcoinTalk 论坛上指出区块 74,638 的交易输出金额明显违反比特币的基本规则。消息传开后,早期开发者开始紧急调查,中本聪也迅速介入。他通过邮件列表提醒参与者暂时不要信任异常区块之后的交易,并着手修复金额验证问题。当天,Bitcoin 0.3.10 紧急发布,修复后的客户端开始拒绝包含异常交易的区块。随着矿工和节点陆续升级,修复后的链最终在累计工作量上超过旧链,约 15 个小时后,1844 亿枚凭空生成的比特币从被网络接受的交易历史中消失
这次事件后来被称为比特币数值溢出事件,相关漏洞被记录为 CVE-2010-5139。攻击者的真实身份至今没有得到可靠确认,但这是早期主网上最具破坏性的真实漏洞利用事件之一。比特币当时规模很小,中本聪仍然亲自参与维护,开发者和矿工得以在短时间内协调完成修复。如今,数千亿美元乃至更大规模的资产分布在全球交易平台和金融协议之中,类似危机所需要面对的协调与治理问题已经复杂得多
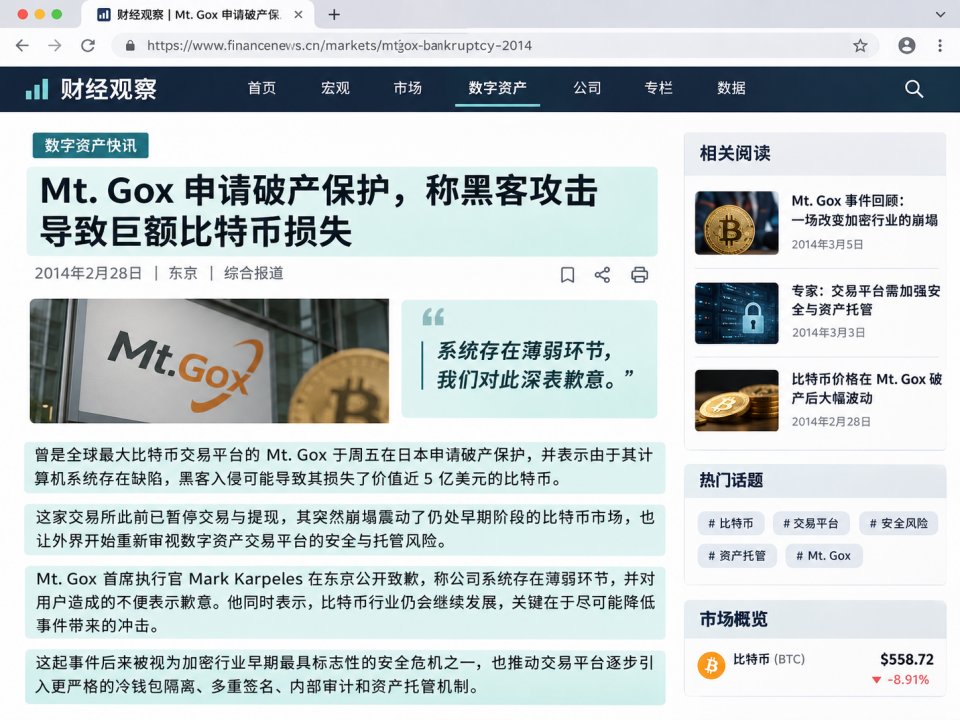
四年后的 Mt. Gox 事件则让加密行业进一步认识到交易平台的资产保管风险。2014 年,这家曾经占据全球比特币交易市场重要份额的交易所陷入破产危机,约 85 万枚 BTC 一度被报告失踪,其中约 20 万枚后来被发现。这场事故给早期加密市场造成巨大冲击,也推动交易平台逐步引入更严格的冷钱包隔离、多重签名、内部审计和资产托管机制

Mt. Gox 破产后的赔偿程序也成为一场漫长的拉锯战。2014 年交易所倒闭后,债权人经历了破产清算、资产调查及民事再生等多轮法律程序,直到 2024 年 7 月才开始通过指定交易平台陆续收到 BTC 和 BCH 偿付,但仍有部分用户因资料不完整、支付处理异常等问题未能收到款项
2026 年 10 月 16 日,破产管理人小林信明再次宣布,经东京地方法院批准,将剩余债权的还款期限从 2026 年 10 月 31 日延长至 2027 年 10 月 31 日。这意味着距离事件发生已过去十二年,赔偿工作仍未彻底结束
Mt. Gox 的经历也揭示了加密资产失窃事件的长期影响。即便部分被盗资产最终得以找回,用户仍可能面临多年诉讼、债权审核、资产清算和分批偿付。漫长的赔偿周期不仅让受害者失去对资产的控制权,也可能影响市场流动性和投资者信心
此后加密十余年的发展中围绕数字资产展开的攻击已经逐渐形成规模化、专业化的犯罪活动。跨链桥、交易所、支付平台和个人钱包接连成为目标,一部分黑客组织甚至能够在多个国家、不同企业之间长期潜伏,通过复杂的社会工程和内部权限攻击获取数亿美元资产
2026 年的币安事件,将这一趋势推向新的高度。根据币安公开信息,此次安全事件涉及约 63 亿美元资产。初步调查将线索指向遭入侵的开发运维人员设备及内部服务系统,平台表示暂未发现钱包私钥直接泄露的证据。随后,美国联邦调查局(FBI)于 10 月 31 日发布警报,确认朝鲜对这起发生在 10 月 29 日前后的巨额虚拟资产盗窃负责,并将相关恶意网络活动归为 TraderTraitor
FBI 与美国特勤局、国税局刑事调查部门联合追踪发现,攻击者正主要将被盗资产兑换为 ETH,并预计其后续可能继续利用 DeFi 协议和即时兑换服务转移资金。面对巨额损失,币安表示已利用公司资金及相关风险储备补足约 60 亿美元的受影响资产,同时配合行业伙伴追踪资金。根据其最新披露,约 30 亿美元相关资产已经被定位并正在推进冻结,其中仍需区分实际冻结、资产追踪和最终追回的不同状态

而你可能不知道的是,TraderTraitor 背后还有一个名字,那就是朝鲜黑客集团 Lazarus。根据 FBI 的调查,TraderTraitor 是与 Lazarus 密切关联的加密资产攻击活动,而后者的网络攻击历史早已延续十余年
在加密货币盗窃史上,Lazarus Group 是最具代表性的朝鲜背景黑客集团之一。根据美国财政部及多家网络安全机构的调查,其背后与朝鲜侦察总局(RGB)存在关联,相关活动可以追溯至加密货币大规模普及之前。早期攻击主要涉及传统银行、支付系统和企业网络,后来逐渐扩展至加密交易平台、跨链桥及数字资产托管基础设施
2022 年Lazarus 就曾发动了加密行业当时规模最大的盗窃之一。承载链游 Axie Infinity 资金转移业务的 Ronin 跨链桥遭到攻击,黑客获得了足以满足交易授权要求的验证者签名控制权,转走 173,600 枚 ETH 和 2550 万枚 USDC,按事发时价格计算损失约 6.2 亿美元
Ronin 的安全机制依靠验证者网络确认资产锁定和跨链转移,当攻击者取得足够的签名权限后,便能够绕过正常授权流程转走储备资产。这次攻击迫使 Ronin 暂停跨链服务并重建安全体系,也使整个 Axie Infinity 生态受到严重影响。此后,大型跨链协议开始更加重视验证者分布、签名权限管理以及外部业务系统与资产储备之间的隔离
同年 6 月,Harmony 的 Horizon 跨链桥再次遭遇约 1 亿美元盗窃。FBI 于 2023 年确认 Lazarus 对事件负责,并披露部分被盗 ETH 经隐私服务转移后被兑换为 BTC,其中部分资金在虚拟资产服务商配合下被冻结。两起跨链桥攻击相隔不到三个月,累计涉及约 7.2 亿美元,显示出朝鲜背景黑客能够连续针对掌握大量储备资产的基础设施展开攻击
到了 2023 年,这一攻击体系开始频繁出现在钱包软件、支付服务商和线上平台的失窃事件中。6 月,Atomic Wallet 遭到约 1 亿美元虚拟资产盗窃。此后,Alphapo 和 CoinsPaid 又分别遭遇约 6000 万美元及 3700 万美元损失。FBI 在同年发布公告,将这三起事件归入朝鲜背景的 TraderTraitor 相关活动,并公开部分涉案比特币地址,呼吁虚拟资产服务商注意相关资金流转
进入 2024 年,攻击规模进一步扩大。7 月印度加密交易所 WazirX 的多重签名钱包遭到入侵,约 2.35 亿美元资产被盗。根据 Elliptic 的调查,涉案资产覆盖超过 200 种代币,包括 SHIB、ETH、MATIC 和 PEPE 等。攻击者随后通过多个去中心化交易服务将部分被盗代币兑换为 ETH。Elliptic 结合链上资金流向及其他调查信息,判断此次攻击与朝鲜关联黑客有关
同年日本交易平台 DMM Bitcoin 又发生约 3.08 亿美元的比特币失窃事件。FBI 与日本警方后续公布的调查经过显示,攻击者曾在 LinkedIn 上伪装招聘人员,以求职测试为由联系一家加密钱包软件公司的员工,诱导其接触恶意 Python 代码。随后,攻击者利用获得的会话信息和内部访问权限,干预合法交易流程,最终导致 4502.9 枚 BTC 被转移至其控制的钱包。美国和日本执法机构将事件归入 TraderTraitor 相关活动
2025 年 2 月,Bybit 成为 TraderTraitor 的新目标。该交易所遭遇约 15 亿美元的加密资产盗窃,刷新当时行业单次攻击规模纪录。FBI 于同月确认朝鲜对事件负责,并披露攻击者迅速将部分被盗资产兑换为 BTC 及其他虚拟资产,再分散到多个区块链网络上的大量地址。如此庞大的资金转移规模,再次引发市场对交易所签名流程、钱包基础设施和内部安全机制的关注
到这里你可能会好奇,从混币协议到地下资金网络,数十亿美元赃款流向何处?
黑客成功盗取资产之后,仍然需要面对资金转移、兑换以及最终兑现的问题。比特币和以太坊等公开区块链保留了完整的交易记录,大额失窃事件发生后,安全公司可以迅速识别部分涉案地址,并将其提交给交易平台和执法机构。一旦资金流入能够实施冻结或账户限制的服务商,黑客就可能面临资产被拦截的风险。因此,围绕被盗资金形成的混币服务、跨链基础设施、虚拟资产交易中介及地下金融网络,逐渐成为加密犯罪产业的重要组成部分
Ronin 案件展示了这一资金处理生态的复杂程度。美国财政部于 2022 年 5 月宣布制裁 Blender.io,指出该混币服务曾协助处理 Lazarus 从 Ronin 盗走的超过 2050 万美元资金。Blender.io 运行于比特币网络,主要通过混合不同交易资金,降低外部观察者对来源与去向的直接识别能力。美国财政部同时指出,该服务还涉及多种勒索软件相关资金活动
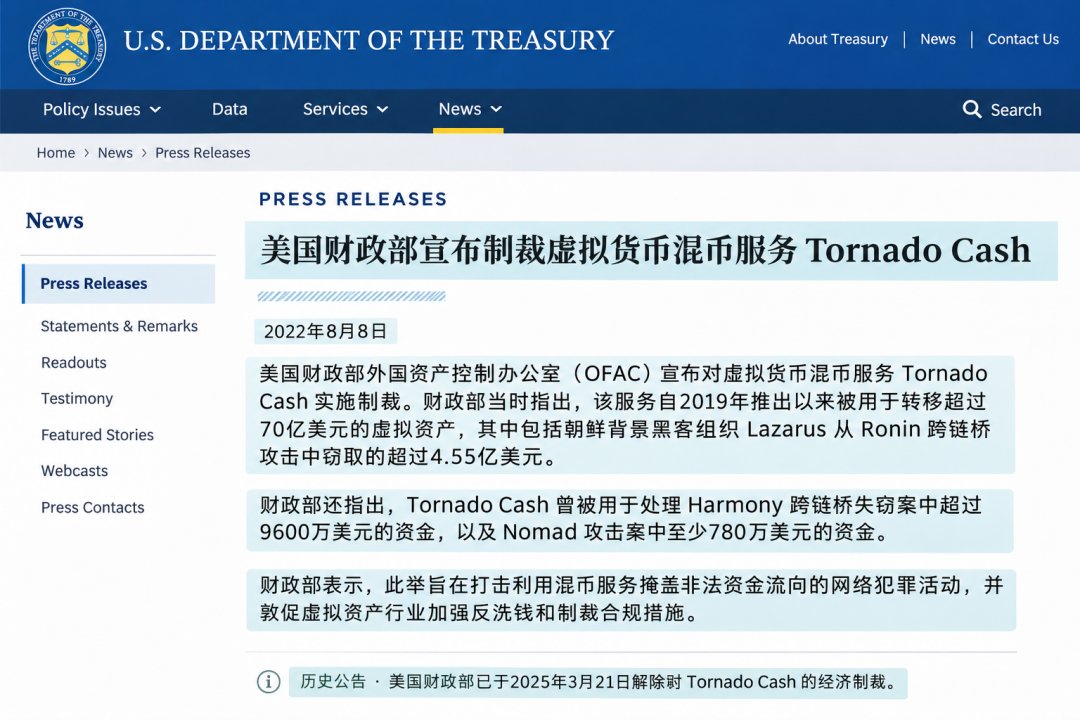
几个月后 Tornado Cash 又成为监管焦点。美国财政部披露,Lazarus 曾利用这一以太坊隐私协议处理超过 4.55 亿美元的 Ronin 被盗资产。Harmony 和 Nomad 等重大安全事件中的部分资金,也被发现曾流入 Tornado Cash。与 Blender.io 所涉及的比特币资金处理不同,Tornado Cash 主要服务于以太坊生态,其隐私机制一度受到部分加密用户欢迎,同时也被网络犯罪行为者利用

2023 年美国财政部进一步对比特币混币服务 Sinbad 实施制裁,指出该平台曾被 Lazarus 用于处理 Ronin、Harmony 和 Atomic Wallet 等失窃案件中的部分资金。对于攻击者而言,不同混币工具和交易服务能够提供不同资产网络上的资金处理能力;对于执法机构而言,追踪这些服务与已知黑客地址之间的联系,也成为锁定涉案资产的重要途径
从 Tornado Cash、Blender.io 到 Sinbad可以看到加密黑产资金处理渠道的演变。早期,混币协议和链上兑换工具是执法调查中的主要对象;随着犯罪活动跨越不同区块链及司法辖区,地下资金中介和现实金融网络也逐渐成为追踪重点
而在此次币安约 63 亿美元失窃事件中,黑客的资金处理方式又发生了变化。根据 Elliptic 和 Bitquery 的链上调查,攻击者主要采用六种手段处理涉案资产。首先是去中心化交易所兑换,通过 Uniswap、1inch 等渠道将约 4.34 亿枚 USDT 兑换为 ETH,并通过 TRON 网络上的 SunSwap 将约 2.34 亿枚 USDT 兑换为 TRX。其次是 DeFi 抵押借贷,攻击者向 Aave 存入约 5990 万枚 USDT 作为抵押品,借出 19,762 枚 ETH,以此获得另一种资产形式的流动性
跨链兑换和多地址分散转移同样出现在后续资金流向中。Elliptic 截至 10 月 31 日的追踪显示,约 2500 万美元相关资金流经 THORChain,另有约 180 万美元流经 Bitget Swap。与此同时,攻击者将 18,270 枚 BTC 分散至 19 个钱包地址,并在 TRON 网络上通过约 150 个钱包持续转移资金。尤其值得注意的是,主要资金分发钱包连续 31 小时每小时都有交易,部分地址在收到资金后约两分钟内便继续转出,呈现明显的自动化操作特征。这种高频资金流转增加了实时风险监测的压力,也使交易平台需要不断更新涉案地址及其关联网络
至于传统混币器,此次事件同样留下了关联线索。Elliptic 发现,攻击者控制的钱包在案发前一天曾收到来自 Tornado Cash 的三笔小额转账,但目前没有证据表明巨额被盗资金已经通过该协议完成清洗。总体来看,此次攻击者更多依靠稳定币兑换、DeFi 借贷、跨链流动性和自动化钱包转移处理资金。上述操作虽然改变了部分资产的形态和存放地址,却无法抹去公开区块链上的交易记录。Elliptic 截至 10 月 30 日已核实约 28.4 亿美元相关资产被冻结
在最新币安案件中,FBI 已确认攻击者主要将被盗资产兑换为 ETH,并预计其后续可能利用 DeFi 和即时兑换服务进一步处理资金。完整的资金去向、各渠道接收金额以及最终兑现情况仍有待调查。即使部分资产已经被冻结或补足,攻击者实际控制和能够使用的资金规模仍需要根据后续追踪结果确认

而随着钱包盗窃工具兴起,不仅仅是大型机构,散户也在在另一批猎物
Chainalysis 统计,2025 年个人钱包遭入侵事件达到约 15.8 万起,涉及约 8 万名独立受害者,被盗资产约 7.13 亿美元。相较于币安、Bybit 这类数十亿美元的重大安全事件,个人钱包遭窃所造成的损失更加分散,却直接影响大量普通加密用户的资产安全。对于部分散户而言,一次错误授权就可能导致多年积累的资产流失
因此,加密黑产逐渐形成了两种并行发展的获利模式。一部分组织拥有复杂的技术和人员体系,能够经过长期潜伏,从大型机构获取巨额资产。另一部分犯罪网络则依靠可以重复使用的钓鱼工具攻击大量用户,以相对较小的单次损失积累非法收益。两类攻击模式覆盖了从专业机构到普通投资者的广泛群体
这也让自托管模式岌岌可危
比如今年 1 月就有一起针对普通加密用户的巨额盗窃事件。链上调查员 ZachXBT 在 X 上披露,一名持有硬件钱包的用户遭遇攻击,损失约 205 万枚莱特币(LTC)和 1,459 枚比特币(BTC),总价值超过 2.82 亿美元。得手后,攻击者迅速通过多个即时兑换平台,将部分被盗资产转换为隐私币门罗币,并利用 THORChain 将部分比特币兑换至其他区块链网络

攻击者涉嫌冒充硬件钱包厂商 Trezor 的客服人员,通过社会工程手段诱骗受害者交出钱包助记词,随后控制钱包并转移资产。助记词相当于恢复钱包控制权的关键凭证,即使资产保存在硬件钱包中,一旦泄露,攻击者仍可能在其他设备上恢复钱包并转走资金
对于普通用户来说,安全负担其实非常沉重。大型交易所可以投入巨额资金聘请专业安全团队、建立风险储备,并在重大事件发生后协调执法机构和资产发行。散户则需要自行判断网站真实性、理解复杂的交易签名、保护私钥,并承担授权错误可能造成的损失。即使能够通过链上浏览器看到资产的最终去向,也未必能够获得有效的冻结和追回支持
如果读过《西游记》,一定对孙悟空与如来佛祖打赌的故事印象深刻。孙悟空一个筋斗便能翻出十万八千里,拥有七十二般变化,手中的金箍棒更是威力无穷。他自信能够跳出如来佛祖的手掌,甚至飞到自以为是天地尽头的五根柱子前,留下记号后得意返回。可当如来摊开手掌,孙悟空才发现,自己纵然有通天彻地的本领,始终没有离开那五根手指
孙悟空败在何处?他的筋斗云足够快,法术也足够强大,却始终以自身的能力衡量天地的边界。在他眼中,十万八千里已经遥不可及;在如来佛祖面前,这段距离仍在一掌之间。个人本领再高,也可能受到更大规则与力量的约束
加密世界中的黑客同样如此。Lazarus 能够长期潜伏于金融机构,TraderTraitor 可以通过复杂的社会工程攻击窃取数十亿美元,地下洗钱网络则试图利用混币服务、跨链桥和资金中介掩盖赃款流向。在单一交易所、协议或普通用户面前,这些黑客或许拥有压倒性的技术优势,甚至能够在短时间内让巨额资产不翼而飞
但整个加密行业所拥有的力量,我们相信远比单个黑客组织更加庞大。公开透明的区块链账本让资金转移有迹可循,链上分析机构能够持续追踪涉案地址,交易平台可以拦截高风险资金,稳定币发行方能够在法律及技术条件允许时冻结相关资产,各国执法机构则可以通过跨境合作推动调查与追回。随着安全技术和协作机制不断完善,黑客的活动空间也可能受到越来越多的限制
中国有句古话叫做道高一尺,魔高一丈,用来形容两种力量此消彼长、不断较量。回顾加密行业过去十余年的安全事件,黑客确实多次走在防御者前面,从底层协议漏洞到企业内部权限,再到普通钱包钓鱼,每当行业建立新的防线,攻击者总能寻找新的突破口。但我们有理由期待,在未来的加密世界中,这句话能够反过来,成为魔高一尺,道高一丈
毕竟无论黑客拥有多么高超的技术,能够盗走多少资产,他们最终面对的,都应当是一个更加成熟、更加团结,也更加难以突破的加密金融体系